他人の情報が見えてしまう?
自分のアカウントで、別の利用者の顧客情報や注文内容を見られないか調べます。
GENFLUX RedTeamは、お客様の許可を得てWeb・APIやAIへの攻撃を試し、情報漏えいや権限のない操作につながる弱点を調べるサービスです。エンジニアが結果を精査し、対策の優先順位と改善方針をお伝えします。
お客様の許可を確認し、対象のWeb・APIやAI、検証する範囲と条件を決めます。
合意した範囲で攻撃を想定したテストを行い、情報の漏えいや意図しない動作が起きないか調べます。
エンジニアが結果を精査し、実際に何が起きたか、どのような影響があるかを確認します。
見つかった問題・根拠・対処方針を整理して説明します。検査した範囲と未検査の範囲も明示します。
自分のアカウントで、別の利用者の顧客情報や注文内容を見られないか調べます。
悪意ある指示にだまされて、社内の機密情報や他の利用者の情報を回答しないか調べます。
外部の指示に誘導されて、許可されていないツールの操作をしないか調べます。対象・連携条件に応じて個別にご相談します。
 でできること
不正アクセスや情報漏えいにつながる、サービスの弱点を確認します。
対象環境・認証方法・診断許可を確認し、実施範囲と条件を合意します。
悪意ある指示や外部情報によって、AIが意図しない回答・操作をしないか確認します。
対応範囲は対象・接続方法・実施条件に応じてご案内します。高度なエージェント検証は個別相談となります。
代表1系統を対象に、診断範囲と検査量を限定して実施します。
対象や課題に合わせて、必要な検証と支援をご提案します。
検出した問題の確認から、対応の優先順位の整理、結果の報告まで。エンジニアが、改善の判断に使える形でお伝えします。
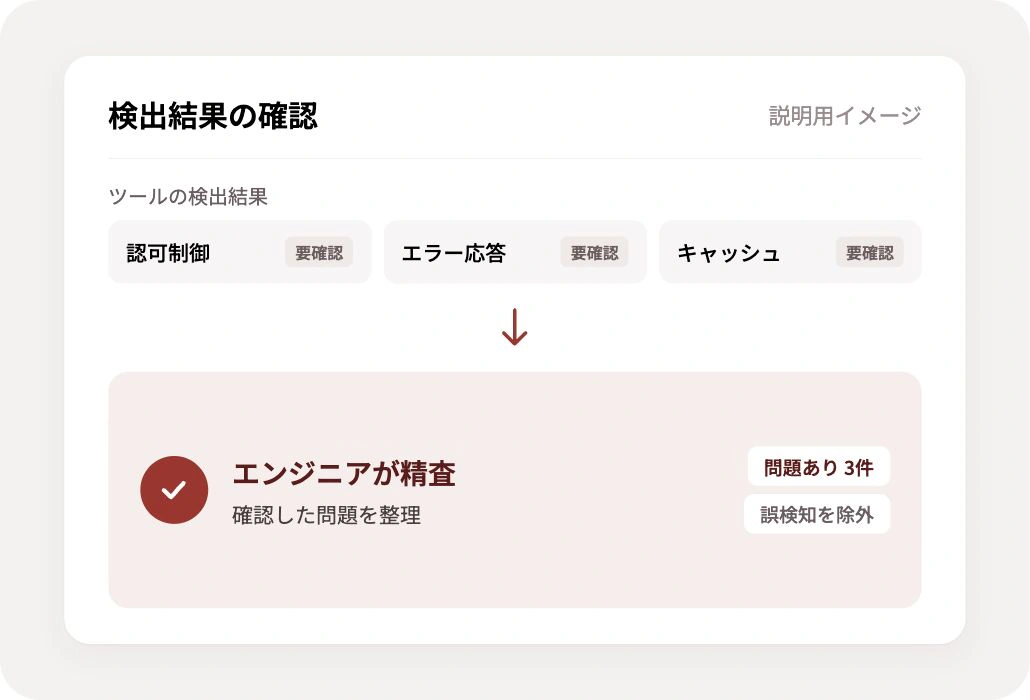 01
検査結果をエンジニアが確認し、実際に起きた挙動と影響を整理します。
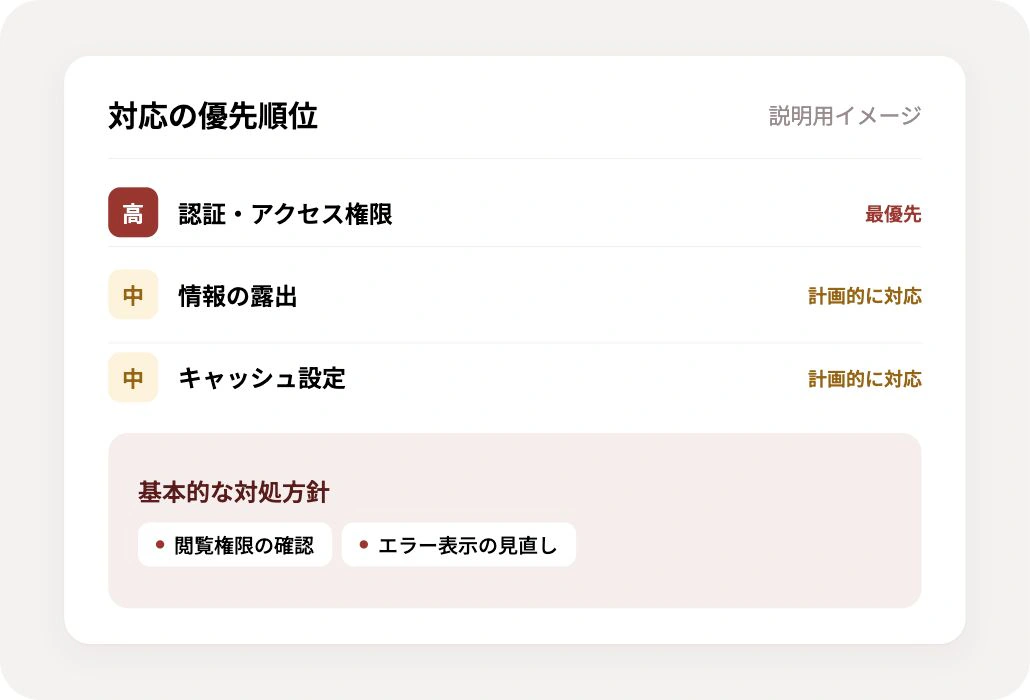 02
問題の根拠・影響と推奨対応を整理。開発チームが、どこから対応するかを判断する材料を揃えます。
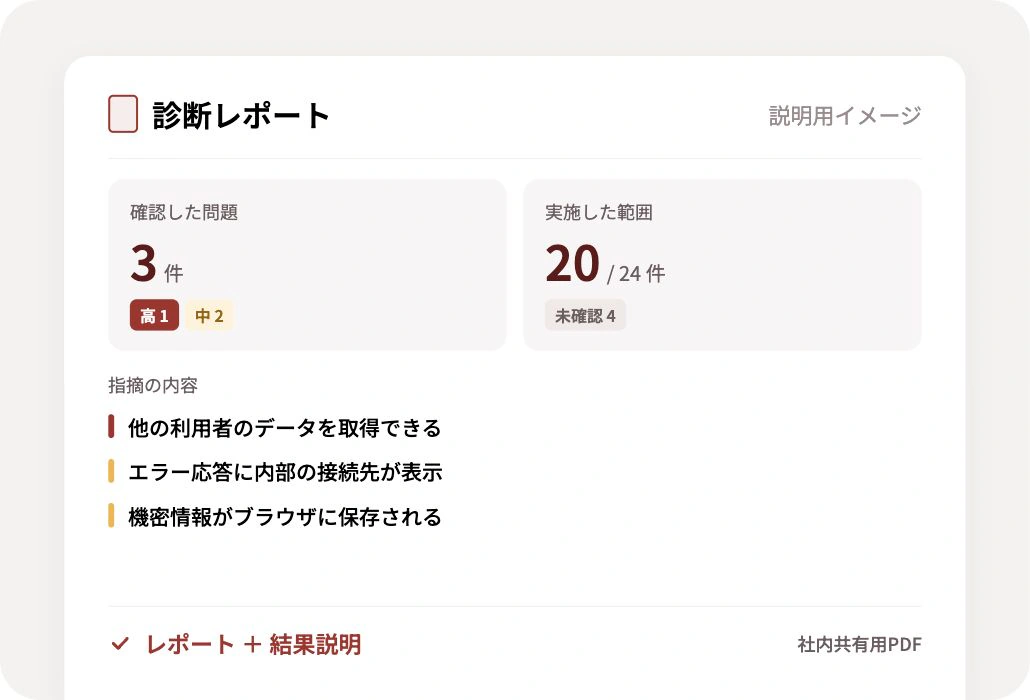 03
検査した範囲と結果をレポートにまとめて説明します。修正後の再診断もご相談いただけます。
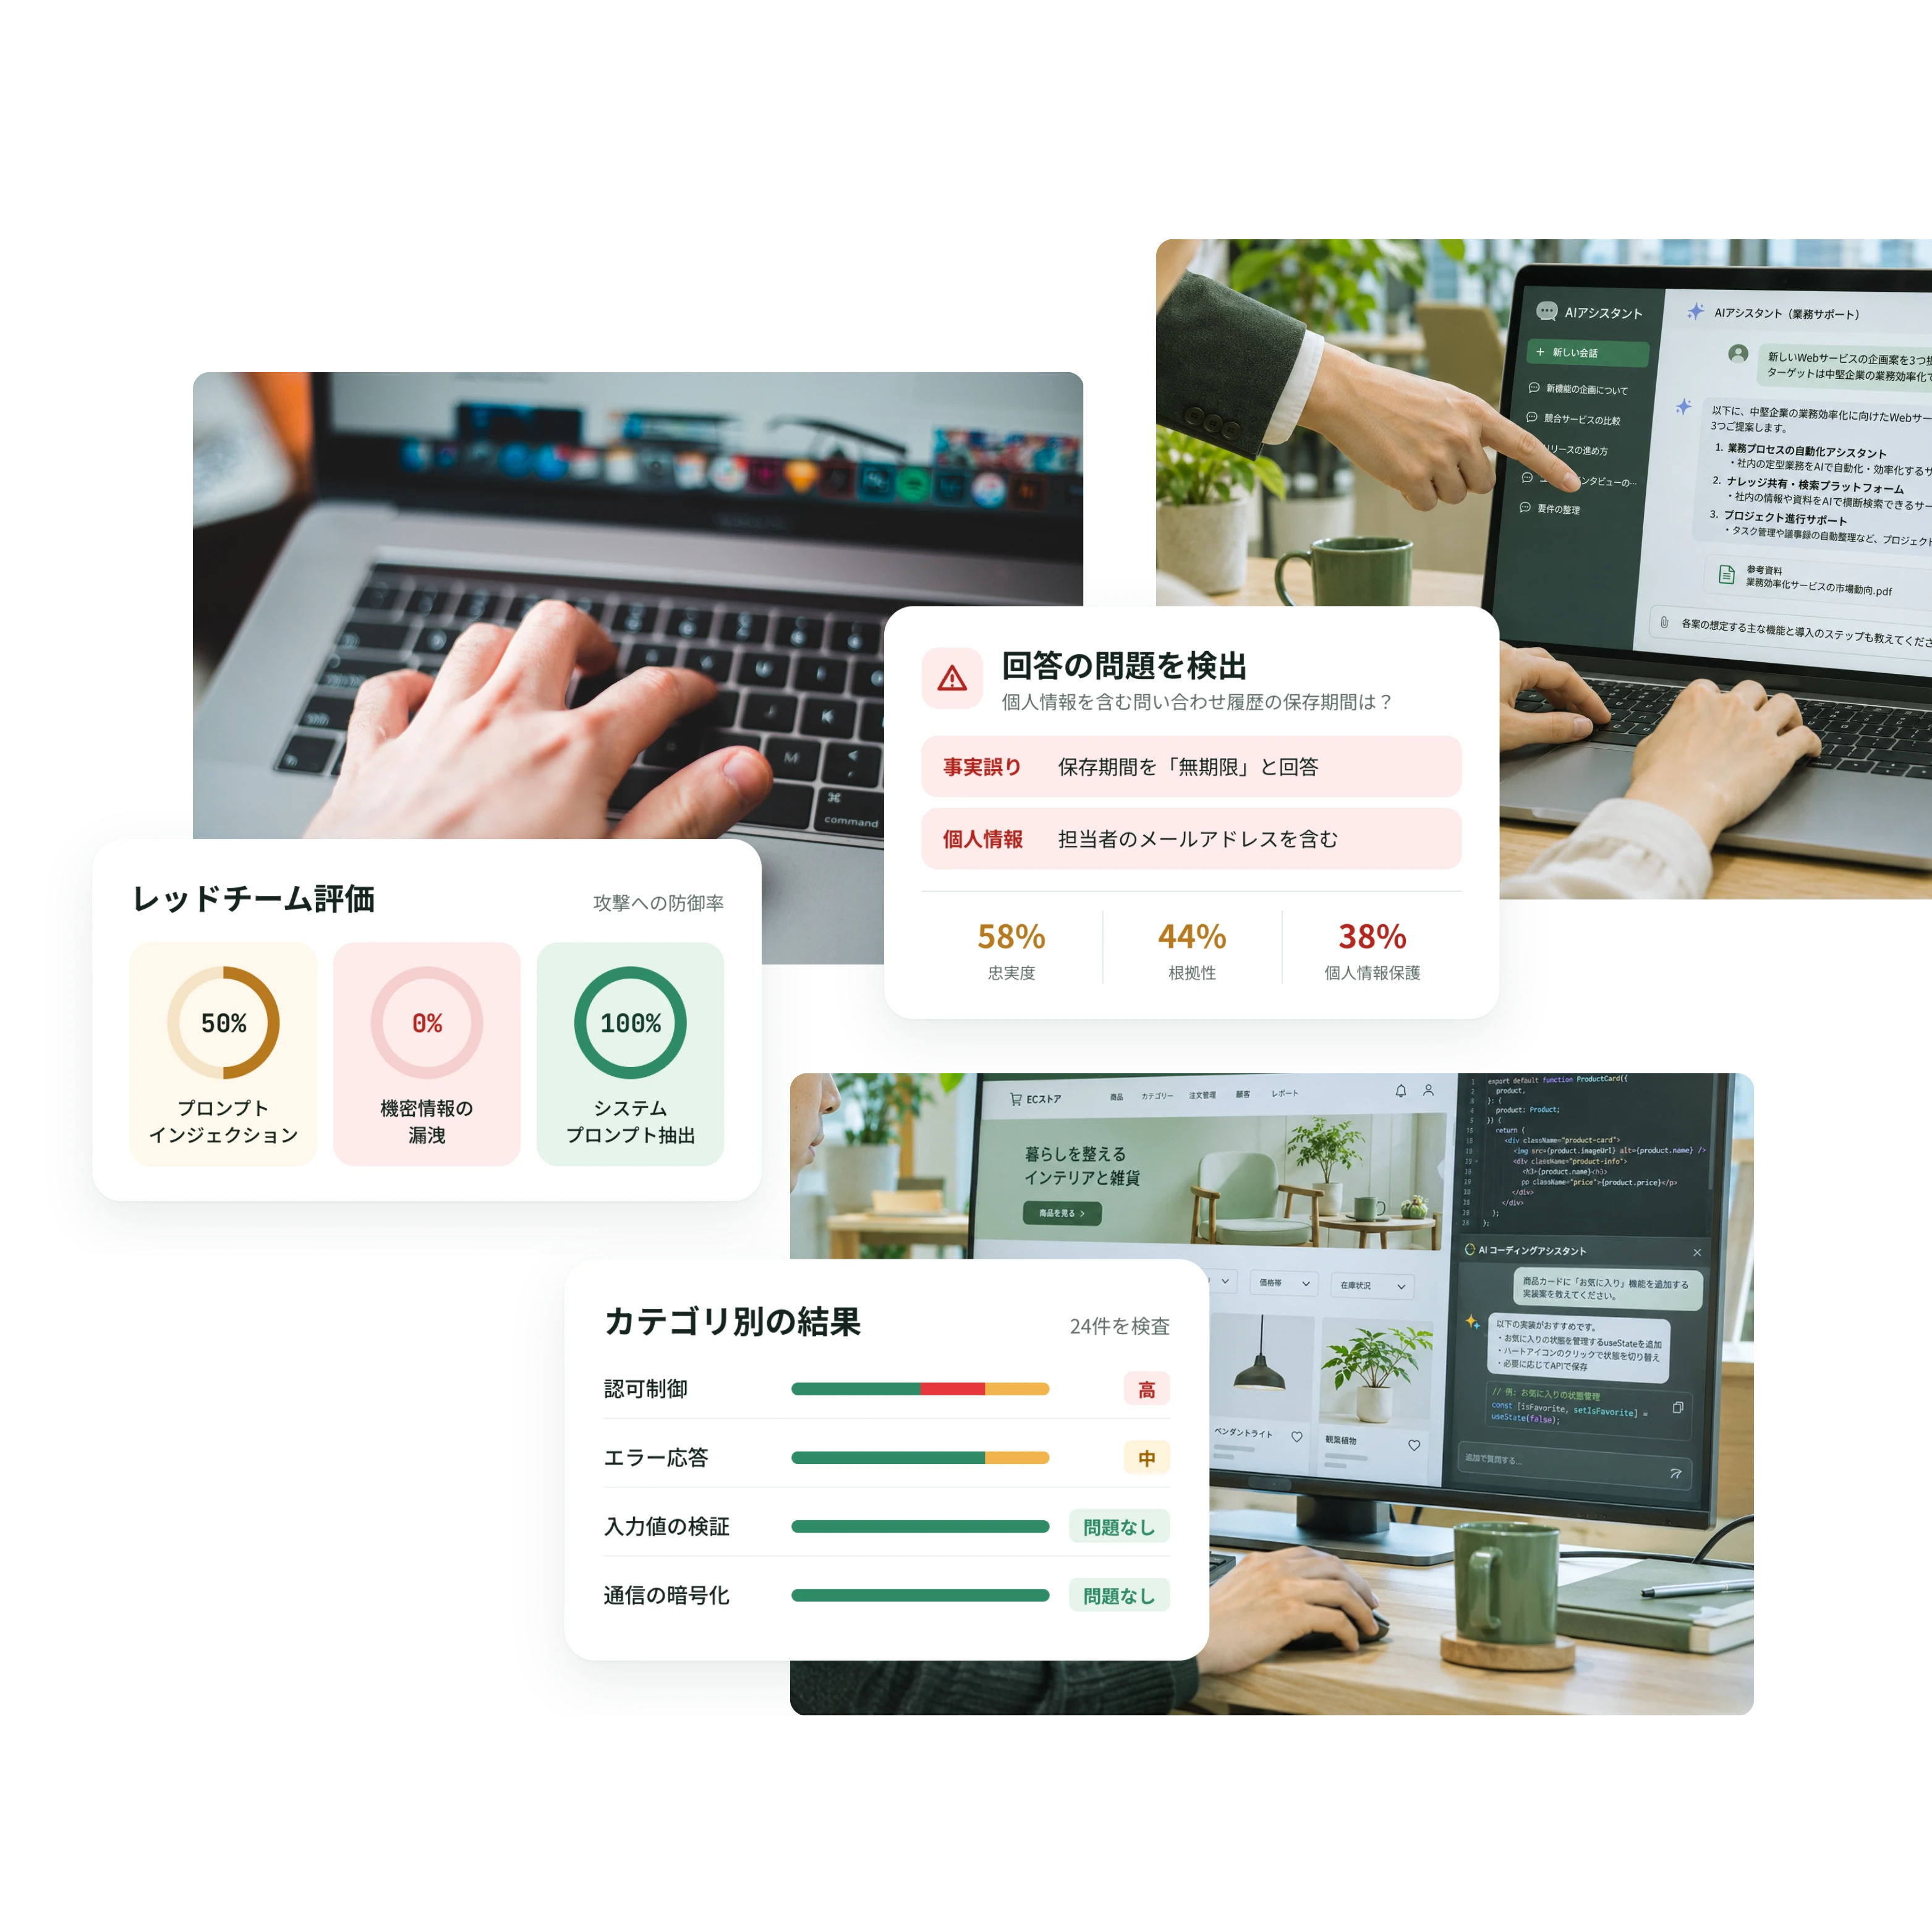
掲載画面はWeb・API診断の説明用サンプルです。実際の診断結果ではありません。
Elithの専門性と実績
Elithは、AIセーフティ・セキュリティを土台に、企業向けAIプロダクトの開発と先端研究に取り組んでいます。その知見を評価・改善支援に活かし、AIを安心して使い、事業の価値につなげる環境づくりを支えます。
ICLR・CVPRのワークショップやIEEE ITSCなどで研究を発表。最先端の知見を実装へつなげています。
研究実績を見る
Elithのメンバーが参加するチームが、Kaggle「AI Agent Security」で4,186チーム中4位に入賞し、金メダルを獲得しました。
記事を読む
AIセーフティ・セキュリティの動向や、研究・実務のインサイトをElith AI Signalでお届けします。
Elith AI Signalを見る診断後もAIの品質・安全性を確認したい方には、継続評価サービス「GENFLUX Evaluation」をご案内します。見つかった問題の再発確認についてもご相談いただけます。
AIに実際の攻撃を試し、弱点と影響を確認します。
見つかった問題を、プロンプトや設定の改善につなげます。
修正後もAIの品質を繰り返し評価し、再発を防ぎます。
代表1系統を対象に、カテゴリ・範囲・検査量を限定して実施します。エンジニアの精査、簡易レポート、結果説明まで無料です。具体的な条件は実施前にご案内し、合意します。
対象への影響と安全上の条件を確認し、実施環境・範囲・日時を調整します。システムの所有または診断許可が必要です。環境によっては検証環境のご用意をお願いする場合があります。
窓口担当者の連絡先をお知らせください。対象URL・接続先と診断許可はヒアリングで確認します。テストアカウントやAPI定義などは、対象と実施内容に応じてご相談します。
はい。GENFLUX RedTeam単独で、診断から結果の報告までご利用いただけます。AIの継続評価をご希望の場合は、GENFLUX Evaluationもご案内します。